Passkeys lovar något som länge har verkat motsägelsefullt: enklare inloggning och bättre säkerhet på samma gång. I stället för att skriva ett lösenord låser du upp inloggningen med ansiktsigenkänning, fingeravtryck eller enhetens kod. Bakom den enkla gesten finns en viktig förändring av hur digital identitet fungerar.
Tekniken är redan inbyggd i stora operativsystem, webbläsare och lösenordshanterare. Den kan stoppa många vanliga nätfiskeattacker, men den löser inte varje säkerhetsproblem. För att använda passkeys klokt behöver man förstå både styrkorna och återställningen när en enhet försvinner.
Vad är en passkey?
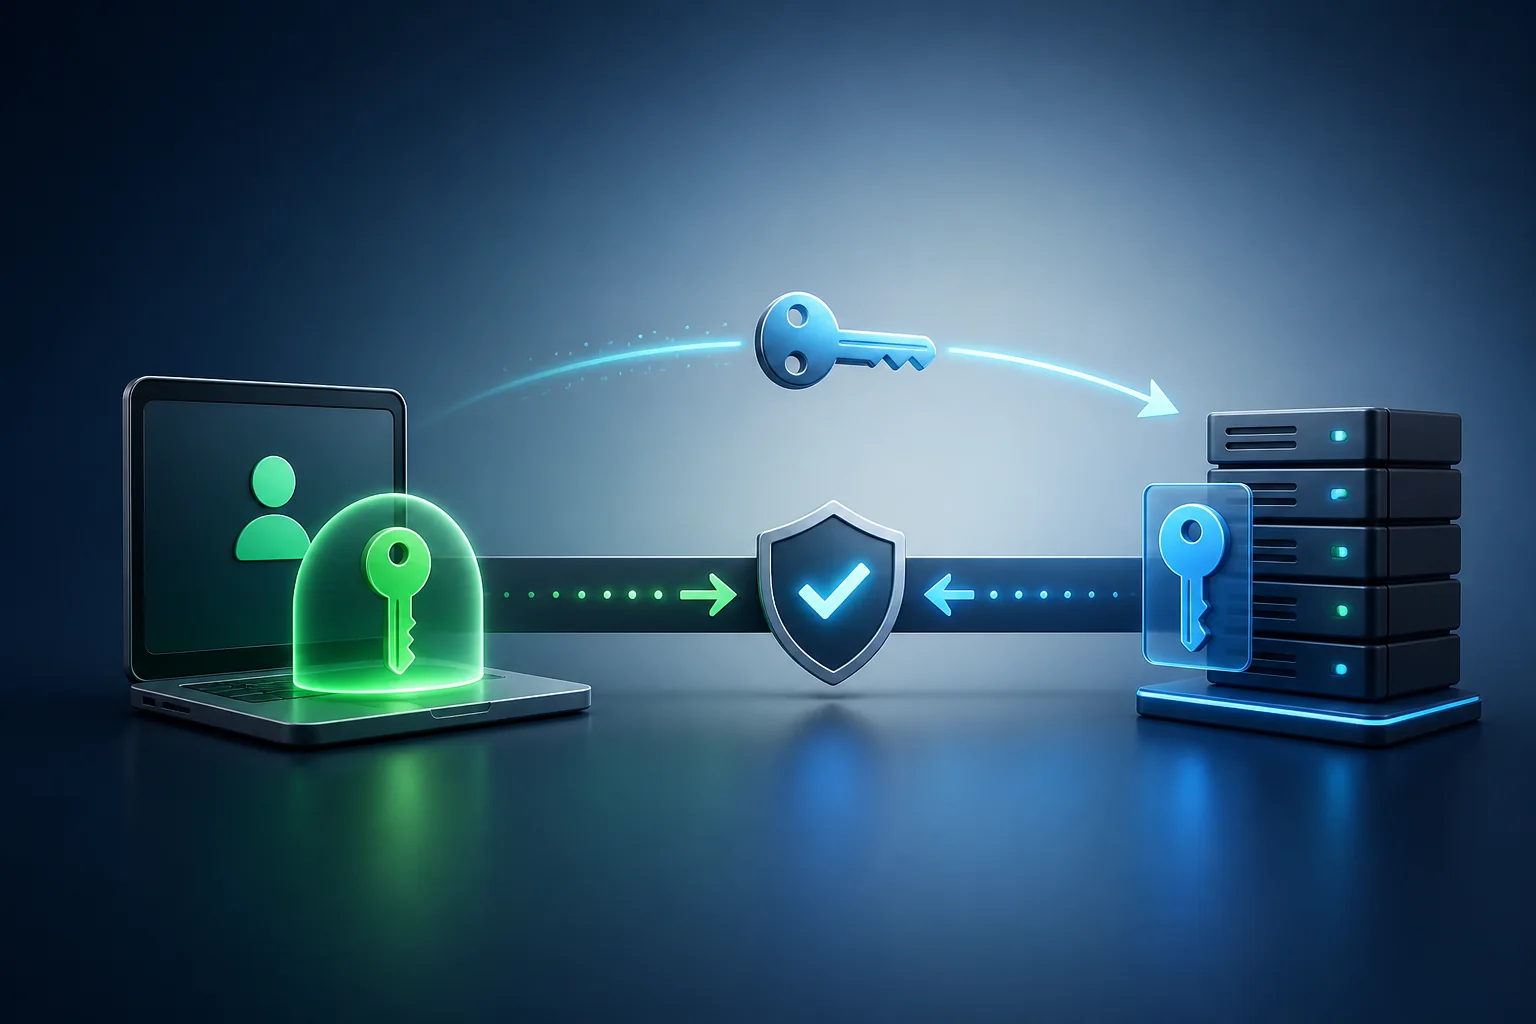
En passkey är en digital inloggningsuppgift som bygger på FIDO2-standarderna WebAuthn och CTAP. När den skapas genererar enheten ett unikt kryptografiskt nyckelpar för just den webbplatsen eller appen:
- Den privata nyckeln skyddas av din enhet eller passkey-hanterare och används för att godkänna inloggningen.
- Den publika nyckeln sparas av tjänsten och kan verifiera ett korrekt svar, men kan inte användas för att återskapa den privata nyckeln.
Det finns alltså inget gemensamt lösenord som både du och tjänsten måste känna till. Om tjänstens databas blir stulen finns ingen lösenordslista som direkt kan testas på andra webbplatser.
Så går en inloggning till
När du väljer ett konto skickar tjänsten en tillfällig kryptografisk utmaning. Enheten kontrollerar att begäran kommer från rätt domän och ber dig därefter låsa upp passkeyn med samma metod som du använder för enheten – exempelvis PIN-kod, fingeravtryck eller ansiktsigenkänning. Den privata nyckeln signerar utmaningen lokalt och tjänsten verifierar svaret med den publika nyckeln.
Den biometriska informationen skickas inte till webbplatsen. Fingeravtrycket eller ansiktsmallen används av enheten för att godkänna att nyckeln får användas. Tjänsten får ett kryptografiskt bevis, inte en kopia av ditt finger eller ansikte.
Varför passkeys står emot nätfiske
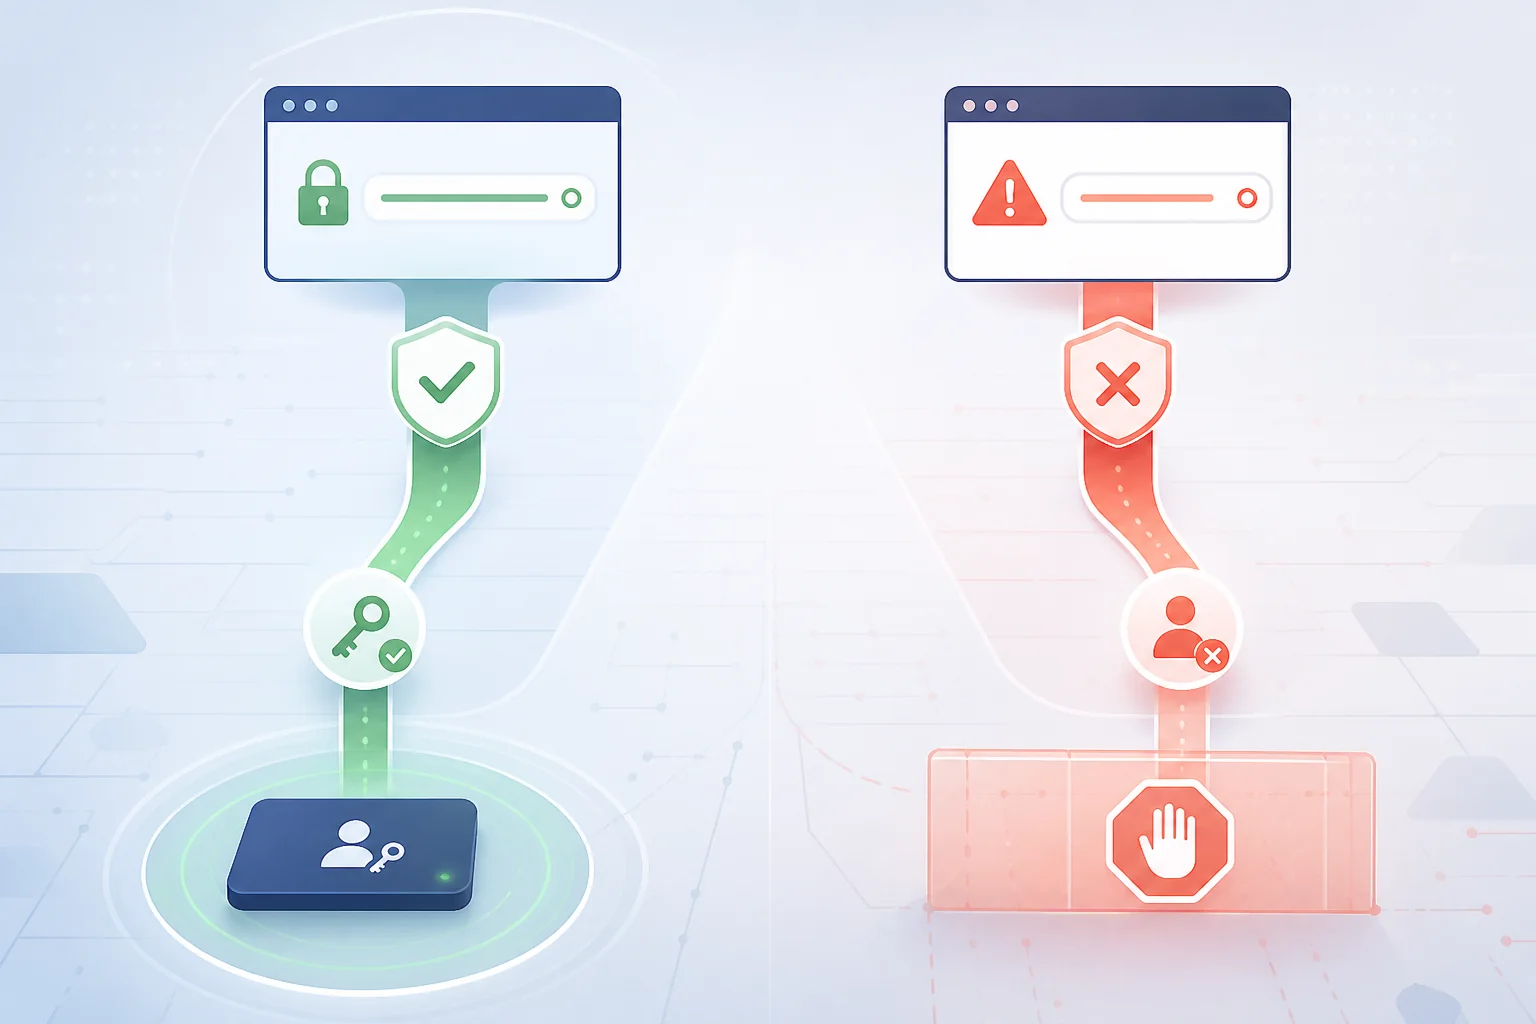
Ett lösenord kan skrivas in på fel webbplats. En angripare kan skapa en övertygande kopia av en inloggningssida och få användaren att lämna både lösenord och engångskod. En passkey är däremot kryptografiskt bunden till tjänstens riktiga domän. Webbläsaren och operativsystemet ska därför inte använda nyckeln på en annan domän, även om den falska sidan ser identisk ut.
NIST beskriver WebAuthn som ett exempel på nätfiskeresistent autentisering genom bindning till verifierarens domännamn. FIDO Alliance framhåller samma egenskap som en kärna i standarden. Säkerheten beror alltså mindre på att användaren upptäcker varje falsk länk och mer på att protokollet vägrar svara på fel plats.
Synkroniserad eller bunden till en enhet
Passkeys kan hanteras på två huvudsakliga sätt. En synkroniserad passkey kan göras tillgänglig på flera godkända enheter genom exempelvis en lösenordshanterare. Det ger smidig återställning när du byter telefon eller dator. En enhetsbunden passkey stannar på en särskild enhet eller fysisk säkerhetsnyckel och används ofta när en organisation ställer högre krav på kontroll.
Synkronisering innebär inte att den privata nyckeln publiceras öppet. Leverantörerna beskriver skydd som end-to-end-kryptering och särskilda återställningsprocesser. Men säkerheten blir också beroende av kontot som synkroniserar nycklarna. Ett svagt återställningsflöde kan underminera en stark inloggningsmetod.
Så använder du en passkey på en annan enhet
Om passkeyn finns i telefonen men du vill logga in på en dator kan tjänsten erbjuda ett enhetsöverskridande flöde. Ofta visas en QR-kod som skannas med telefonen. Enheterna kontrollerar närhet, och du godkänner inloggningen på telefonen. Den privata nyckeln behöver inte kopieras till datorn.
Skanna aldrig en QR-kod för en inloggning som du inte själv har startat. Passkeys skyddar mot många nätfiskeförsök, men en angripare kan fortfarande försöka lura dig att godkänna en legitim åtgärd i fel sammanhang.
Vad passkeys inte skyddar mot
Tekniken minskar flera stora risker, men ett konto kan fortfarande kapas på andra sätt:
- En redan inloggad session kan stjälas genom skadlig kod eller en sårbar tjänst.
- En angripare kan utnyttja ett svagt kontoåterställningsflöde.
- Någon med tillgång till en olåst enhet kan använda konton som redan är öppna.
- Bedrägerier kan få en användare att själv godkänna betalningar, överföringar eller nya behörigheter.
- Alla tjänster har ännu inte en mogen implementering eller ett tydligt reservförfarande.
Passkeys ersätter alltså främst lösenordet. De ersätter inte uppdaterad programvara, säkra enheter, genomtänkta behörigheter eller vaksamhet mot social manipulation.
Passkey, lösenordshanterare eller tvåfaktorsautentisering?
Det behöver inte vara ett val mellan tre konkurrerande verktyg. En lösenordshanterare är fortfarande värdefull för tjänster som saknar passkeys och kan i många fall även lagra synkroniserade passkeys. Tvåfaktorsautentisering ger extra skydd när ett konto fortfarande använder lösenord, men metoderna är olika starka. SMS-koder kan exempelvis fångas upp eller luras fram på ett sätt som en korrekt implementerad passkey ska stå emot.
Vissa tjänster använder en passkey som hela inloggningen. Andra låter den vara ett starkt andra steg. För användaren är den viktigaste frågan inte vilket marknadsnamn tjänsten använder, utan om inloggningen är bunden till rätt domän, hur nyckeln lagras och hur kontot återställs. Ett konto med stark daglig inloggning men svag supportbaserad återställning är fortfarande sårbart.
En praktisk startplan
- Börja med viktiga konton som e-post, lösenordshanterare och molntjänster när de erbjuder passkeys.
- Skydda enhetens kod. Använd en stark kod och aktivera biometrisk upplåsning om det passar din risknivå.
- Ordna återställning i förväg. Kontrollera reservmejl, återställningskontakt, säkerhetsnyckel eller annan godkänd metod.
- Behåll en fungerande reservväg under övergången. Radera inte äldre metoder förrän du vet att alla enheter och återställningssteg fungerar.
- Granska sparade passkeys. Ta bort dubbletter och gamla enheter från konto- och säkerhetsinställningarna.
Varför förändringen spelar roll
Lösenord lägger ett orimligt ansvar på användaren: varje kod ska vara unik, stark, hemlig och ändå möjlig att hantera. Passkeys flyttar en större del av säkerhetsbeslutet till standardiserad kryptografi i webbläsaren, operativsystemet och enheten. Det gör det svårare att återanvända hemligheter, läcka dem från en server eller skriva in dem på en falsk domän.
Övergången kommer ändå att vara gradvis. Under flera år kommer lösenord, tvåfaktorsautentisering och passkeys att finnas sida vid sida. Den bästa strategin är därför inte att jaga ”lösenordsfritt” som en etikett, utan att förbättra säkerheten konto för konto och alltid kontrollera hur återställningen fungerar.
Fler begripliga guider om teknik, AI och digital säkerhet finns hos Shire Insight.
Källor och vidare läsning
- Passkeys FAQ, FIDO Alliance.
- NIST SP 800-63B: Authenticators and phishing resistance, NIST.
- Passkeys overview, Google for Developers.
- About the security of passkeys, Apple Support.